
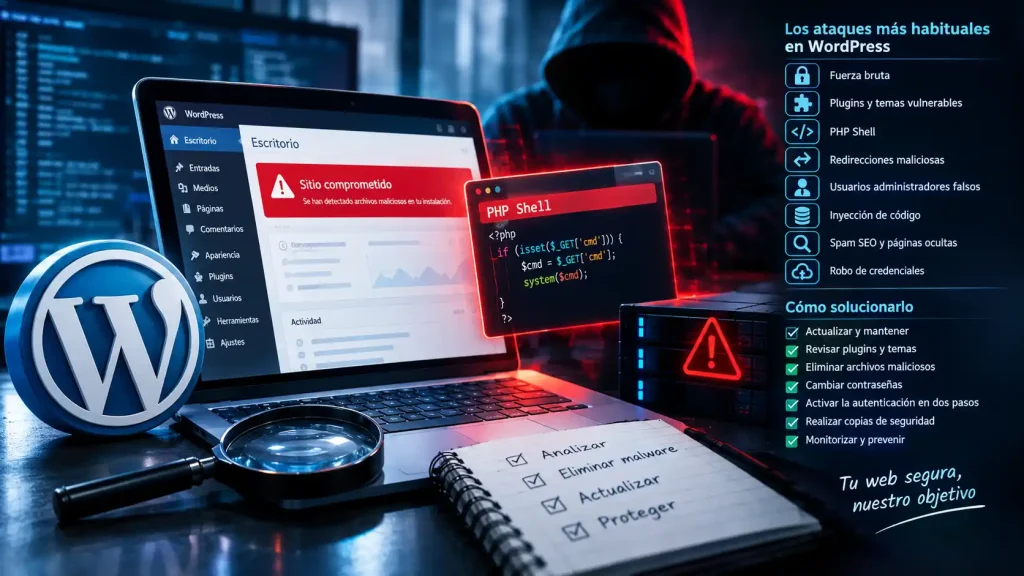
WordPress es una de las plataformas más utilizadas para crear páginas web, blogs y tiendas online. Su flexibilidad permite desarrollar proyectos de todo tipo, pero también hace que muchas instalaciones sean objetivo de ataques automatizados que buscan contraseñas, vulnerabilidades en plugins, archivos maliciosos o accesos no autorizados al servidor.
Una intrusión puede provocar desde la aparición de publicidad no deseada hasta el robo de información, la pérdida de acceso al panel de administración o la instalación de código malicioso capaz de comprometer toda la página web.
En este artículo explicamos cuáles son las intrusiones más habituales en WordPress, cómo detectar sus síntomas y qué medidas aplicar para recuperar la seguridad de una web afectada.
1. Ataques de fuerza bruta contra el acceso a WordPress
Los ataques de fuerza bruta consisten en probar automáticamente numerosas combinaciones de usuarios y contraseñas hasta encontrar unas credenciales válidas. También existen ataques que utilizan contraseñas filtradas de otros servicios para intentar acceder a una cuenta de WordPress.
Estos intentos suelen dirigirse a las páginas de acceso, como wp-login.php, y pueden repetirse miles de veces desde distintas direcciones IP.
Cómo detectar este tipo de intrusión
Algunas señales que conviene revisar son:
Numerosos intentos fallidos de inicio de sesión.
Alertas de seguridad por accesos sospechosos.
Nuevas cuentas de administrador que nadie reconoce.
Cambios inesperados en los datos de acceso.
Actividad administrativa fuera del horario habitual.
Recibir intentos de acceso no significa necesariamente que la web haya sido comprometida. El problema aparece cuando un atacante consigue autenticarse o provoca una sobrecarga del servicio.
Cómo solucionarlo
Cambiar las contraseñas de las cuentas afectadas por otras largas, únicas y difíciles de adivinar.
Activar la autenticación de dos factores para todos los administradores.
Limitar los intentos de acceso y aplicar medidas contra los bots.
Revisar los usuarios administradores y eliminar las cuentas fraudulentas después de verificar que no son legítimas.
Comprobar los registros de acceso del servidor para identificar actividad sospechosa.
También puede utilizarse un cortafuegos de aplicaciones web (WAF) para bloquear parte del tráfico malicioso antes de que llegue a WordPress.
2. Plugins y temas vulnerables
Los plugins y temas amplían las funcionalidades de WordPress, pero también pueden introducir vulnerabilidades si contienen errores de programación, están desactualizados o han dejado de recibir mantenimiento.
Un atacante puede aprovechar un fallo para acceder a información, modificar contenidos, cargar archivos maliciosos o conseguir permisos que no debería tener.
El informe anual de seguridad de Wordfence correspondiente a 2024 destacó que los plugins representaban aproximadamente el 96 % de las vulnerabilidades divulgadas que analizó. Esta cifra se refiere a las vulnerabilidades recogidas en ese informe, no al porcentaje de páginas web atacadas.
Cómo detectar el problema
Entre los síntomas más habituales están:
Cambios inesperados en la página.
Archivos nuevos que no corresponden a la instalación.
Alertas de seguridad relacionadas con un plugin concreto.
Errores del servidor después de actualizar una extensión.
Cuentas o permisos modificados sin autorización.
Cómo solucionarlo
Primero, identifica el componente vulnerable. Comprueba qué versiones de WordPress, plugins y temas están instaladas y consulta los avisos de seguridad correspondientes.
Después:
Realiza una copia de seguridad de los archivos y de la base de datos.
Actualiza WordPress, los plugins y los temas a versiones corregidas.
Desinstala los componentes que no utilices.
Sustituye los plugins abandonados por alternativas mantenidas.
Si la vulnerabilidad ya ha sido explotada, analiza la web para descartar archivos maliciosos y accesos persistentes.
Actualizar un plugin no elimina necesariamente una intrusión que ya se ha producido. Por eso, cuando existen indicios de compromiso, hay que revisar también los archivos, los usuarios y los registros del servidor.
3. PHP Shell: archivos maliciosos para controlar el servidor
Una de las intrusiones más peligrosas es la instalación de una PHP Shell maliciosa. Se trata de un archivo PHP que puede proporcionar al atacante una interfaz para ejecutar acciones en el servidor, dependiendo de los permisos y las restricciones del entorno.
Estos archivos pueden utilizarse para modificar la web, acceder a determinados datos, cargar otros programas maliciosos o mantener el acceso después de una limpieza superficial.
Ver un post completo sobre este problema.
Cómo detectar una PHP Shell
No existe un único nombre de archivo que permita identificar todas las PHP Shell. Pueden encontrarse con nombres que parecen legítimos o en directorios donde normalmente no debería haber código ejecutable.
Conviene investigar si aparecen:
Archivos PHP desconocidos dentro de
wp-content/uploads.Archivos nuevos en directorios de plugins o temas.
Cambios inesperados en
index.php,wp-config.phpu otros archivos importantes.Código PHP ofuscado o funciones peligrosas que no corresponden al proyecto.
Archivos modificados recientemente sin una actualización o intervención conocida.
Ninguna de estas señales demuestra por sí sola que exista malware. Algunos plugins legítimos utilizan código complejo, por lo que es necesario comparar los archivos con sus versiones originales y analizar el contexto.
Cómo eliminar una PHP Shell
Si sospechas que existe una PHP Shell maliciosa:
Solicita al proveedor de alojamiento que aísle la web si existe riesgo de que siga siendo utilizada para atacar o comprometer otros sistemas.
Conserva una copia de los archivos sospechosos y los registros necesarios para investigar el incidente.
Analiza los archivos del sitio y compáralos con copias limpias de WordPress, los temas y los plugins.
Elimina o sustituye los archivos maliciosos una vez confirmada su naturaleza.
Revisa los usuarios, las tareas programadas, los archivos modificados y otros posibles mecanismos de persistencia.
Cambia las credenciales comprometidas, incluidas las de WordPress, FTP o SFTP, alojamiento y base de datos cuando corresponda.
Actualiza los componentes vulnerables y verifica que no queden accesos no autorizados.
Importante: borrar un único archivo sospechoso no garantiza que la web esté limpia. Si el atacante ha conseguido acceso al servidor, podría haber instalado otros archivos o creado una vía alternativa para volver a entrar.
4. Redirecciones hacia páginas fraudulentas
Otra intrusión habitual consiste en modificar WordPress para redirigir a los visitantes hacia páginas de publicidad engañosa, tiendas fraudulentas o sitios que intentan robar información.
En ocasiones, la redirección solo afecta a determinados dispositivos, navegadores, países o visitantes que llegan desde un buscador. Esto puede dificultar la detección.
Síntomas de una redirección maliciosa
La web envía a los visitantes a dominios desconocidos.
Aparecen ventanas emergentes que antes no existían.
Los resultados de Google muestran títulos o descripciones extraños.
El sitio se comporta de forma diferente según el dispositivo.
Se detectan modificaciones inesperadas en archivos PHP o JavaScript.
Cómo solucionarlo
Primero hay que determinar dónde se encuentra la modificación. Puede estar en un plugin, un tema, un archivo JavaScript, la base de datos o la configuración del servidor.
A continuación:
Analiza los archivos de WordPress y busca modificaciones no autorizadas.
Revisa los plugins y temas instalados.
Comprueba los archivos
.htaccessy las reglas de redirección del servidor.Examina la base de datos para localizar enlaces o scripts sospechosos.
Elimina las modificaciones maliciosas y restaura los componentes afectados desde fuentes limpias.
Comprueba que la web funciona correctamente desde distintos dispositivos.
No es recomendable restaurar únicamente la página de inicio si no se ha identificado el origen de la redirección.
5. Creación de usuarios administradores desconocidos
Si un atacante consigue acceder a una cuenta con suficientes permisos, puede crear nuevos administradores para conservar el control de la página.
Este método resulta especialmente peligroso porque el propietario puede cambiar su contraseña y creer que ha solucionado el problema, mientras el intruso sigue teniendo otra cuenta válida.
Cómo comprobar si existen usuarios fraudulentos
En el panel de WordPress, entra en Usuarios → Todos los usuarios y revisa:
Si hay administradores que no reconoces.
Si aparecen cuentas creadas recientemente sin motivo.
Si se han modificado permisos de usuarios existentes.
Si las direcciones de correo electrónico de las cuentas son correctas.
También es recomendable revisar los registros del servidor y, cuando estén disponibles, los registros de auditoría de WordPress.
Cómo solucionarlo
Elimina las cuentas fraudulentas después de comprobar su naturaleza y conserva los contenidos legítimos que puedan estar asociados a ellas.
Después, cambia las contraseñas comprometidas, activa la autenticación de dos factores y revisa cómo se produjo el acceso inicial.
Si el atacante tenía permisos administrativos, considera que pudo modificar archivos, instalar plugins o cambiar la configuración de la web. La revisión debe ir más allá de la lista de usuarios.
6. Inyección de código y modificación de la base de datos
Las vulnerabilidades de inyección SQL permiten que un atacante manipule consultas a la base de datos cuando una aplicación no valida correctamente los datos recibidos.
En WordPress, el riesgo puede proceder de un plugin, un tema o un desarrollo personalizado vulnerable. Dependiendo del fallo, el atacante podría leer o modificar información almacenada.
Por otra parte, también pueden introducirse enlaces, scripts o contenidos maliciosos en la base de datos después de obtener acceso mediante otro método.
Cómo detectar y solucionar una inyección
Si sospechas de este tipo de ataque:
Comprueba los avisos de seguridad de los componentes instalados.
Revisa los registros del servidor y los errores de la aplicación.
Analiza la base de datos en busca de modificaciones que no correspondan al contenido legítimo.
Actualiza o sustituye el componente vulnerable.
Restaura los datos afectados desde una copia limpia, después de identificar qué información es legítima.
Verifica que el problema original está corregido antes de volver a poner la web en servicio.
Una restauración completa de la base de datos puede eliminar contenido legítimo añadido después de la copia. Por ello, conviene planificar la recuperación para evitar pérdidas innecesarias.
7. Spam SEO y páginas ocultas
Algunas intrusiones no buscan destruir la web, sino aprovechar su reputación para posicionar contenido fraudulento en los buscadores.
El atacante puede insertar páginas ocultas, enlaces comerciales, redirecciones o textos que promocionan productos y servicios ajenos al propietario.
En algunos casos, el contenido malicioso solo aparece ante los motores de búsqueda, lo que dificulta su detección durante una revisión manual.
Cómo detectar el spam SEO
Busca títulos o páginas que no has publicado.
Comprueba si aparecen URL extrañas en los resultados de búsqueda.
Revisa las páginas indexadas y los avisos de seguridad.
Analiza los archivos y la base de datos.
Examina las cuentas de usuario y los registros de actividad.
Cómo solucionarlo
Elimina el contenido fraudulento, pero investiga antes cómo se ha insertado. Si solo borras las páginas, el atacante podría volver a generarlas.
También debes corregir la vulnerabilidad inicial, revisar los permisos, limpiar los archivos afectados y comprobar si se han modificado los ajustes de indexación.
Una vez recuperada la web, revisa las herramientas para webmasters que utilices y solicita la retirada o actualización de las URL fraudulentas cuando corresponda.
8. Robo de credenciales del alojamiento o del FTP
No todas las intrusiones comienzan en WordPress. En ocasiones, los atacantes consiguen las credenciales del panel de alojamiento, FTP, SFTP o de la base de datos y utilizan ese acceso para modificar directamente los archivos.
En estos casos, cambiar solamente la contraseña de WordPress resulta insuficiente.
Cómo recuperar el control
Cambia las contraseñas de los servicios que puedan estar comprometidos.
Revoca las sesiones, claves o accesos que ya no sean necesarios.
Revisa las cuentas FTP, SFTP y de administración del alojamiento.
Comprueba los registros disponibles para identificar accesos sospechosos.
Inspecciona los archivos del sitio y la configuración del servidor.
Solicita al proveedor de alojamiento que revise posibles compromisos de la cuenta.
Si se sospecha que también ha quedado expuesto el acceso a la base de datos, cambia sus credenciales y actualiza la configuración de WordPress de forma controlada.
9. Qué hacer si tu WordPress ya ha sido atacado
Cuando existen indicios de una intrusión real, es importante actuar con un orden adecuado. Una limpieza precipitada puede destruir pruebas, dejar puertas traseras sin detectar o provocar la pérdida de información.
Este es un procedimiento general de respuesta:
Paso 1. Contener el incidente
Si el ataque continúa, pide al proveedor de alojamiento que aísle la web o limite temporalmente el acceso. Si se trata de una tienda online o de una web que gestiona datos personales, valora también las obligaciones legales que puedan derivarse del incidente.
Paso 2. Conservar evidencias
Guarda los registros disponibles y una copia de los archivos y de la base de datos afectados para poder investigar lo ocurrido. Esta copia debe almacenarse de forma segura y no utilizarse para volver a poner en producción una instalación comprometida.
Paso 3. Identificar el origen
Determina si la intrusión se produjo por una contraseña robada, una vulnerabilidad, un archivo malicioso, una cuenta del alojamiento comprometida u otra vía.
Paso 4. Limpiar y recuperar
Restaura WordPress y los componentes desde fuentes fiables, elimina los archivos maliciosos confirmados y recupera los datos desde una copia limpia cuando sea necesario.
Paso 5. Cerrar las vías de acceso
Corrige la vulnerabilidad, cambia las credenciales comprometidas y revisa usuarios, permisos, tareas programadas y otros posibles mecanismos de persistencia.
Paso 6. Verificar la recuperación
Comprueba que la web funciona correctamente, que no hay archivos sospechosos y que los registros no muestran nuevos accesos maliciosos. Mantén la vigilancia después de la recuperación.
10. Cómo prevenir nuevas intrusiones en WordPress
La mejor estrategia es reducir las posibilidades de que el ataque tenga éxito y detectar rápidamente cualquier actividad anómala.
Estas son las medidas más importantes:
Mantener WordPress actualizado: instala las actualizaciones de seguridad y utiliza versiones mantenidas.
Revisar los plugins y temas: evita componentes abandonados, innecesarios o procedentes de fuentes no fiables.
Utilizar contraseñas únicas: no reutilices credenciales de otros servicios.
Activar la autenticación de dos factores: especialmente en todas las cuentas con privilegios administrativos.
Limitar los permisos: cada usuario debe disponer únicamente de los permisos que necesita.
Configurar copias de seguridad: conserva copias recientes de los archivos y de la base de datos, en ubicaciones separadas y protegidas.
Utilizar un WAF cuando corresponda: ayuda a bloquear determinados ataques antes de que lleguen a la aplicación.
Monitorizar los cambios: vigila los archivos, los usuarios, los accesos y las modificaciones inesperadas.
Proteger el alojamiento: utiliza conexiones seguras y limita las cuentas y accesos que pueden modificar los archivos.
Comprobar las copias de seguridad: una copia que no se puede restaurar no constituye una protección fiable.
Ninguna medida garantiza una seguridad absoluta. La protección efectiva depende de combinar prevención, mantenimiento, supervisión y un procedimiento de recuperación probado.
Conclusión: proteger WordPress requiere mantenimiento y vigilancia
Las intrusiones en WordPress pueden adoptar formas muy diferentes: ataques de fuerza bruta, explotación de plugins vulnerables, instalación de PHP Shell, redirecciones maliciosas, usuarios fraudulentos o manipulación de la base de datos.
La solución no consiste únicamente en instalar un plugin de seguridad o restaurar una copia de respaldo. Es necesario identificar cómo se produjo el acceso, eliminar los cambios maliciosos, corregir la vulnerabilidad y comprobar que el atacante no conserva otras vías para volver a entrar.
Para empresas y profesionales, mantener una página web segura es una tarea continua. Las actualizaciones, las copias de seguridad, la protección de las cuentas y la revisión periódica de los archivos ayudan a reducir los riesgos y a mantener la web disponible.
En Solusen podemos ayudarte a revisar la seguridad de tu WordPress, investigar comportamientos sospechosos y recuperar una página web afectada por una intrusión. Actuar a tiempo puede evitar que un problema de seguridad se convierta en una interrupción prolongada del servicio.