
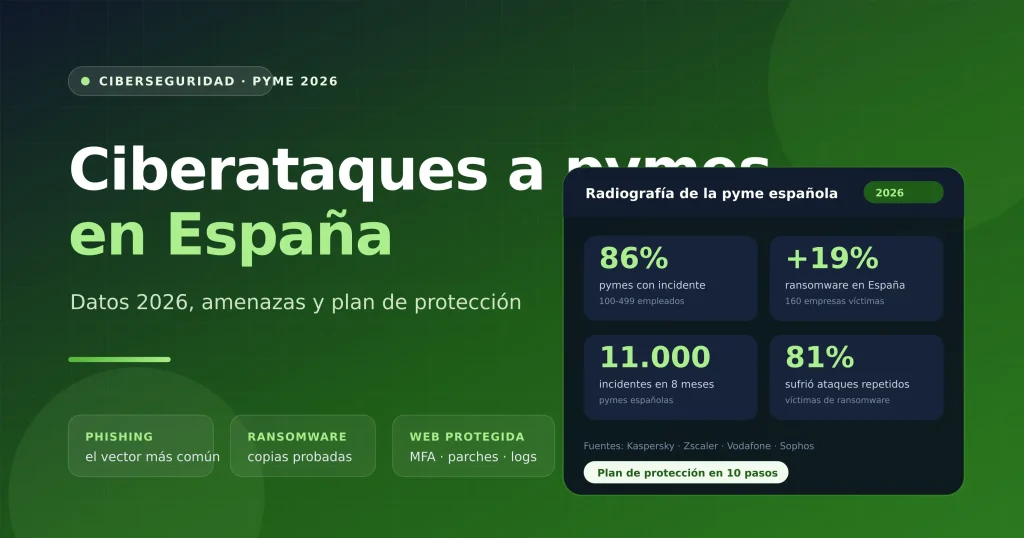
La idea de que una pyme es demasiado pequeña para ser atacada hace tiempo que dejó de ser cierta. Los datos de 2026 en España son contundentes: la mayoría de las pymes ha sufrido algún incidente, el ransomware crece y el coste de recuperación se ha disparado. En este artículo reunimos las cifras más relevantes, explicamos por dónde entran los atacantes y proponemos un plan realista para proteger tu web y tu negocio.
No es un artículo para alarmar. Es un artículo para decidir con datos: qué riesgos tienes, qué medidas funcionan de verdad y por dónde empezar si no dispones de un departamento de seguridad.
Resumen rápido
- El 86% de las pymes españolas de 100 a 499 empleados sufrió un ciberincidente en el último año (Kaspersky).
- Vodafone detectó más de 11.000 incidentes contra pymes españolas entre febrero y septiembre de 2026.
- El ransomware en España creció un 19%, hasta 160 empresas víctimas (Zscaler).
- El 81% de las víctimas de ransomware sufrió ataques repetidos y el 33% pagó el rescate (Sophos).
- El coste medio de recuperación en España se estima en 2,28 millones de dólares (Sophos).
- La prevención básica sigue funcionando: MFA, parches, copias probadas y formación.
1. Los datos de 2026 en España
Estas son las cifras que mejor resumen la situación, con su fuente y su alcance para que no se malinterpreten:
| Dato | Fuente y alcance |
|---|---|
| 86% de las pymes sufrió un ciberincidente en el último año | Kaspersky, 2026. Pymes españolas de 100 a 499 empleados. |
| 3,2 tipos de incidentes distintos por empresa y año | Kaspersky, 2026. |
| +11.000 incidentes contra pymes en 8 meses | Vodafone España, febrero–septiembre de 2026. |
| 73% de las detecciones fueron malware | Vodafone España, 2026. |
| 44% de los incidentes se relacionó con exposición o fuga de datos | Vodafone España, 2026. |
| +19% de víctimas de ransomware, hasta 160 empresas | Zscaler ThreatLabz, 2026. |
| 81% de las víctimas sufrió ataques repetidos | Sophos, 2026. Organizaciones de 100 a 5.000 empleados. |
| 33% pagó el rescate y 56% sufrió cifrado de datos | Sophos, 2026. |
| 2,28 M$ de coste medio de recuperación en España | Sophos, 2026. Sin contar el rescate. |
Cómo leer estos datos: no todos los estudios miden lo mismo ni el mismo tamaño de empresa. Aun así, la conclusión es consistente: el incidente ha dejado de ser excepcional. Si tu negocio depende de una web o una tienda online, la pregunta ya no es «si», sino «cuándo y cómo reacciono».
2. Por qué las pymes son objetivo
Los atacantes no eligen a las pymes por capricho. Eligen donde el coste de atacar es bajo y la probabilidad de éxito es alta:
- Menos defensas: sin equipo dedicado, sin monitorización y con parches pendientes.
- Datos valiosos: clientes, facturas, pedidos y credenciales que se pueden vender o usar para fraude.
- Cadena de suministro: una pyme es la puerta de entrada a empresas más grandes.
- Automatización: los ataques se lanzan en masa; no hace falta que te elijan a ti.
- IA: abarata el phishing, acelera la búsqueda de fallos y mejora la redacción de los engaños.
- Poca preparación: muchas empresas descubren el incidente cuando el daño ya está hecho.
3. Las amenazas más frecuentes
Phishing y correo malicioso
Es el vector más repetido. En España, el phishing afectó al 27% de las pymes consultadas por Kaspersky, por encima de la media global. El correo malicioso y el phishing fueron la causa raíz técnica más frecuente en los ataques de ransomware analizados por Sophos.
Malware y ransomware
El malware concentró el 73% de las detecciones de Vodafone. El ransomware, además, se ha vuelto más agresivo: cifra datos, roba información antes de cifrar y amenaza con publicarla. En España, el 81% de las víctimas sufrió ataques repetidos.
Compromiso de credenciales
El 23% de los ataques de ransomware en España se originó por compromiso de credenciales. Contraseñas reutilizadas, accesos sin MFA y cuentas antiguas son una puerta abierta.
Exposición de datos y accesos sospechosos
El 44% de los incidentes detectados por Vodafone se relacionó con fugas o exposición de información, y el 39% con intentos de acceso a cuentas. Muchas veces el problema no es un virus: es un permiso mal puesto o una cuenta sin vigilar.
Shadow AI y herramientas no autorizadas
El 22% de las pymes españolas asocia sus vulnerabilidades al uso de software no autorizado y a la falta de conocimientos de TI. La IA generativa ha añadido una capa nueva: empleados que pegan datos internos en herramientas no aprobadas.
4. Cómo entran los atacantes
Sophos identifica un cambio interesante: cuando el ataque no viene por correo o phishing, el punto de entrada más habitual son las aplicaciones y sistemas expuestos (46%), por delante de los dispositivos de usuario (25%) y los firewalls (17%).
Traducido a una pyme con web, tienda online o panel de gestión, eso significa revisar:
- Plugins, módulos y temas desactualizados en WordPress o PrestaShop.
- Paneles de administración accesibles desde cualquier IP.
- APIs y endpoints sin autenticación o con permisos excesivos.
- Copias de seguridad expuestas o sin proteger.
- Cuentas de exempleados que siguen activas.
- Formularios y uploads sin validación.
Si tu web ya ha sido comprometida, tienes guías específicas para intrusiones en WordPress y intrusiones en PrestaShop.
5. Qué supone un incidente
El coste no es solo el rescate. Sophos estima un coste medio de recuperación de 2,28 millones de dólares en España, sin contar el pago. Incluye parón, horas de trabajo, equipos, redes y oportunidades perdidas. Para una pyme, un incidente puede significar:
| Impacto | Qué ocurre |
|---|---|
| Parón operativo | La web, la tienda o el correo dejan de funcionar durante horas o días. |
| Pérdida de datos | Pedidos, clientes, facturas o contenido que no siempre se recupera. |
| Reputación | Clientes que desconfían y reseñas que cuesta revertir. |
| Legal y RGPD | Si hay datos personales comprometidos, puede haber obligación de notificar. |
| SEO y ventas | Redirecciones, páginas spam y penalizaciones que hunden el tráfico. |
| Coste de recuperación | Limpieza, auditoría, refuerzo y tiempo del equipo. |
6. Plan de ciberseguridad en 10 pasos
No hace falta empezar por lo más caro. Este orden tiene sentido para una pyme:
- Inventario: webs, tiendas, dominios, correos, equipos, usuarios y accesos. Lo que no conoces, no lo proteges.
- MFA: activa doble factor en correo, hosting, WordPress, PrestaShop, banco y redes sociales.
- Parches: actualiza núcleo, temas, plugins y módulos. Elimina lo que no uses.
- Copias 3-2-1: tres copias, dos medios y una fuera. Y prueba la restauración.
- Mínimo privilegio: cada persona con el acceso justo; revisa cuentas antiguas.
- Correo seguro: SPF, DKIM, DMARC y formación básica contra phishing.
- Web hardening: WAF, HTTPS, panel protegido, permisos correctos y formularios validados.
- Monitorización: logs y alertas de accesos raros, archivos nuevos y cambios de usuarios.
- Plan de respuesta: quién hace qué, a quién se avisa y cómo se recupera el servicio.
- Revisión periódica: mensual o trimestral, con presupuesto asignado.
7. Protege tu web o tienda
La web es la puerta más visible. Para WordPress y PrestaShop, estas medidas tienen el mejor retorno:
| Medida | Por qué importa |
|---|---|
| Actualizar todo | Muchos ataques explotan fallos ya corregidos. |
| Eliminar plugins/módulos sin uso | Menos código, menos superficie de ataque. |
| Copias automáticas probadas | Sin restauración comprobada, la copia no sirve. |
| 2FA en el panel | Evita el acceso con credenciales robadas. |
| WAF y límites de peticiones | Frena fuerza bruta, bots y abuso de APIs. |
| Usuarios y permisos | Nadie necesita ser administrador para todo. |
| Monitorización de archivos | Detecta PHP Shells y cambios no autorizados. |
| Mantenimiento mensual | Convierte la seguridad en rutina, no en urgencia. |
Si no tienes a nadie que lo lleve, el mantenimiento web cubre actualizaciones, copias y revisión de seguridad. Y si ya hay una intrusión, trabajamos en la recuperación de páginas hackeadas.
8. Si ya te han atacado
Actuar con orden evita empeorar el daño:
- Aísla el servicio o la cuenta afectada sin borrar pruebas.
- Preserva logs y archivos: son la base para saber cómo entraron.
- Cambia credenciales desde un equipo limpio y activa MFA.
- Restaura desde una copia anterior al incidente y verifica que está limpia.
- Revisa la causa: plugin, contraseña, API, tema o permisos.
- Notifica si hay datos personales comprometidos y corresponde por RGPD.
- Refuerza lo que falló y documenta el incidente.
No pagues por improvisar. Antes de borrar, reinstalar o pagar un rescate, guarda evidencias y consulta. Un borrado rápido puede destruir la información que necesitas para recuperar y para cumplir con tus obligaciones legales.
9. Errores comunes
- «Somos demasiado pequeños»: es justo el perfil que buscan.
- Confiar solo en el antivirus: no cubre phishing, credenciales ni webs.
- Copias sin probar: se descubre que fallan el día que hacen falta.
- Actualizar sin staging: romper la web también es un incidente.
- Compartir contraseñas: sin trazabilidad ni responsabilidad.
- Ignorar el correo: es la puerta de entrada más usada.
- No tener plan: improvisar durante un ataque multiplica el daño.
10. Preguntas frecuentes
¿Mi pyme es demasiado pequeña para sufrir un ciberataque?
No. Los ataques son masivos y automatizados; no te eligen por tamaño. Una web desactualizada o una cuenta sin MFA es suficiente para entrar.
¿Cuánto cuesta protegerse?
Menos que recuperarse. MFA, actualizaciones, copias y formación son medidas de bajo coste. Un mantenimiento mensual suele ser más barato que una sola incidencia grave.
¿Qué hago primero si tengo poco presupuesto?
MFA en correo y paneles, actualizar todo, copias probadas y revisar usuarios. Con eso reduces una parte importante del riesgo.
¿Puedo recuperarme de un ransomware sin pagar?
Sí, si tienes copias íntegras y probadas. El 70% de las organizaciones españolas usó copias para recuperar datos cifrados, según Sophos. Sin copias, la situación es mucho peor.
¿Debo avisar a la Agencia Española de Protección de Datos?
Si el incidente afecta a datos personales y supone un riesgo para los derechos de las personas, puede existir obligación de notificar en un plazo de 72 horas. Consúltalo con tu asesor legal.
¿La IA aumenta el riesgo para mi empresa?
Sí, sobre todo por phishing más creíble, búsqueda de vulnerabilidades y uso de herramientas no aprobadas (Shadow AI). También ayuda a defenderse, pero no sustituye lo básico.
¿Cada cuánto debo revisar la seguridad?
Como mínimo, una revisión mensual de actualizaciones, copias y accesos, y una auditoría más completa cada trimestre o ante cambios importantes.
11. Conclusión
Los datos de 2026 dejan poco espacio a la duda: las pymes españolas están en el punto de mira y el coste de un incidente supera con creces el de prevenirlo. La buena noticia es que la mayoría de las medidas que funcionan son concretas y asequibles: MFA, parches, copias probadas, permisos y formación.
No necesitas un ejército de seguridad. Necesitas que alguien lo revise con criterio y que no se convierta en una tarea pendiente eterna. Si quieres, revisamos el estado de tu web o tienda y te damos un plan priorizado.
¿Quieres saber cómo está la seguridad de tu web?
Revisamos accesos, actualizaciones, copias y posibles intrusiones en tu WordPress o PrestaShop, y te damos un plan claro por prioridades.