
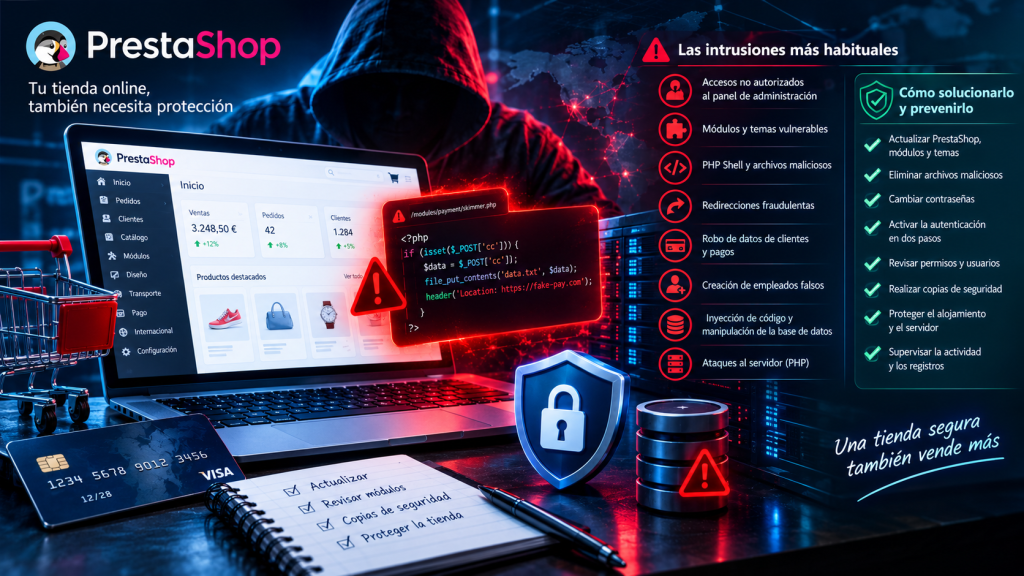
PrestaShop es una de las plataformas más utilizadas para crear tiendas online. Su sistema de módulos, la gestión de productos y pedidos y sus integraciones con pasarelas de pago permiten desarrollar comercios electrónicos completos, pero también hacen necesario mantener una política de seguridad adecuada.
Una intrusión puede tener consecuencias importantes: robo de información de clientes, manipulación de pedidos, redirecciones fraudulentas, modificación de los métodos de pago o pérdida del control del panel de administración. Además, una tienda comprometida puede seguir funcionando aparentemente con normalidad mientras ejecuta código malicioso en segundo plano.
En este artículo repasamos las principales intrusiones que pueden afectar a PrestaShop, cómo reconocer sus síntomas y qué medidas aplicar para recuperar la seguridad de una tienda online.
Este artículo es la versión introductoria. Si buscas el detalle técnico, consulta el análisis técnico de intrusiones en PrestaShop.
Resumen rápido
- La mayoría de las intrusiones entra por el back office, módulos o temas desactualizados y credenciales comprometidas.
- Los skimmers sustituyen los botones de pago y pueden robar datos de tarjeta sin que la tienda deje de funcionar.
- Las webshells y los archivos rogue permiten persistencia; eliminar un solo archivo no garantiza una limpieza completa.
- Actualizar PrestaShop no basta: también hay que revisar módulos, tema, PHP y credenciales del hosting.
- La respuesta correcta: contener, preservar evidencia, identificar el origen, limpiar, rotar credenciales y verificar.
1. Accesos no autorizados al panel de administración
El panel de administración, conocido como back office, permite gestionar los productos, pedidos, clientes, módulos y configuración de la tienda. Si un atacante consigue acceder a él, puede modificar el funcionamiento del comercio electrónico y acceder a información que no debería consultar.
Los ataques pueden producirse por contraseñas débiles, credenciales robadas, cuentas antiguas que siguen activas o vulnerabilidades que permiten eludir los controles de acceso.
Cómo detectar una intrusión
Presta atención a estas señales:
- Aparecen empleados o administradores que no reconoces.
- Se han modificado permisos sin autorización.
- Hay cambios inesperados en los productos o los pedidos.
- Se han instalado módulos que nadie recuerda haber añadido.
- Se detectan accesos desde ubicaciones o dispositivos desconocidos.
- La contraseña del administrador deja de funcionar.
Cómo solucionarlo
Si sospechas que alguien ha accedido al panel sin autorización:
- Cambia las contraseñas de las cuentas afectadas.
- Revisa los empleados y elimina las cuentas fraudulentas una vez identificadas.
- Comprueba los permisos de cada perfil.
- Revisa los registros del servidor y los accesos disponibles.
- Cambia las credenciales del alojamiento si existe la posibilidad de que también estén comprometidas.
- Investiga cómo se produjo el acceso antes de dar por resuelto el incidente.
También es recomendable utilizar contraseñas únicas, proteger las cuentas con las medidas de autenticación disponibles y limitar los permisos de cada empleado a las tareas que realmente necesita realizar.
2. Módulos vulnerables o de procedencia dudosa
Los módulos permiten añadir funcionalidades a PrestaShop, como sistemas de pago, transportistas, promociones, sincronización de productos o herramientas de marketing.
Sin embargo, un módulo vulnerable puede convertirse en una puerta de entrada para un atacante. El riesgo aumenta cuando se utilizan extensiones desactualizadas, abandonadas o descargadas de páginas que no ofrecen garantías sobre su procedencia.
Síntomas que pueden indicar un problema
- Aparecen archivos nuevos en la carpeta de un módulo.
- La tienda muestra errores que antes no existían.
- Se detectan cambios en el comportamiento del proceso de compra.
- Un análisis de seguridad identifica código sospechoso.
- Se han instalado módulos sin autorización.
- Aparecen modificaciones después de actualizar una extensión.
Cómo solucionarlo
Primero, identifica los módulos instalados y comprueba si existen avisos de seguridad para las versiones utilizadas. Después:
- Actualiza los módulos a versiones corregidas y compatibles.
- Desinstala las extensiones que ya no sean necesarias.
- Sustituye los módulos abandonados por alternativas mantenidas.
- Descarga las extensiones de fuentes fiables.
- Comprueba si algún módulo ha modificado archivos ajenos a su instalación.
- Analiza la tienda si existen indicios de que la vulnerabilidad ya se ha aprovechado.
Importante: actualizar un módulo vulnerable no garantiza que se hayan eliminado los archivos maliciosos que un atacante pudiera haber instalado previamente.
3. PHP Shell: acceso malicioso al servidor
Una de las amenazas que pueden afectar a una tienda PrestaShop es la instalación de una PHP Shell maliciosa.
Se trata de un archivo PHP que puede permitir ejecutar acciones en el servidor, según los permisos disponibles y las restricciones del alojamiento. Un atacante podría utilizarlo para modificar archivos, acceder a determinados datos, instalar otras amenazas o mantener una vía de acceso a la tienda.
Cómo detectar una posible PHP Shell
No existe un único nombre de archivo que permita identificar todas las PHP Shell. Algunas pueden utilizar nombres que parecen legítimos o esconderse en directorios que normalmente no contienen código ejecutable.
Conviene investigar situaciones como estas:
- Aparecen archivos PHP desconocidos en carpetas donde no deberían existir.
- Se detectan cambios inesperados en archivos del núcleo de PrestaShop.
- Hay modificaciones en módulos o plantillas sin una actualización conocida.
- Los archivos muestran código ofuscado que no corresponde a su función.
- El proveedor de alojamiento detecta actividad sospechosa en el servidor.
Una fecha de modificación reciente o la presencia de código complejo no demuestra por sí sola que un archivo sea malicioso. Es necesario comparar los archivos con versiones originales y analizar el contexto.
Cómo eliminar una PHP Shell
Si existen indicios de una intrusión:
- Pide al proveedor de alojamiento que valore el aislamiento de la tienda para impedir que el ataque continúe.
- Conserva copias de los archivos sospechosos y los registros necesarios para investigar el incidente.
- Compara los archivos de PrestaShop, los módulos y el tema con versiones limpias.
- Elimina o sustituye los archivos maliciosos una vez confirmados.
- Revisa otros posibles mecanismos de persistencia y cuentas que pudieran estar comprometidas.
- Cambia las credenciales afectadas y corrige la vulnerabilidad inicial.
- Comprueba que no quedan archivos o accesos no autorizados.
Eliminar un único archivo sospechoso no garantiza que la tienda esté limpia. Si el atacante ha conseguido controlar el servidor, puede haber instalado otros archivos maliciosos o creado vías alternativas de acceso.
4. Robo de datos de pago mediante botones fraudulentos
Uno de los ataques más graves contra una tienda online es la manipulación del proceso de pago.
En febrero de 2026, PrestaShop publicó una alerta de seguridad sobre un digital skimmer detectado en determinadas tiendas. Este tipo de código malicioso podía sustituir los botones de pago legítimos por otros fraudulentos y dirigir a los clientes a formularios falsos diseñados para capturar sus datos de pago.
Este tipo de ataque es especialmente peligroso porque la tienda puede seguir mostrando productos y aceptando pedidos aparentemente con normalidad.
Cómo detectar posibles manipulaciones del pago
Comprueba si:
- Los botones de pago redirigen a dominios desconocidos.
- Aparecen formularios de pago con un diseño diferente al habitual.
- Se han modificado archivos del tema sin autorización.
- Los clientes informan de redirecciones extrañas.
- Hay diferencias entre las operaciones registradas en PrestaShop y las registradas en el proveedor de pagos.
- Se detectan scripts externos que nadie ha añadido.
Cómo solucionarlo
Ante cualquier sospecha:
- Comprueba el funcionamiento del proceso de compra y la dirección de destino de los pagos.
- Revisa las modificaciones recientes del tema, especialmente las plantillas que se cargan en las páginas de pedido.
- Analiza los archivos JavaScript y las etiquetas de scripts externos.
- Compara los archivos afectados con copias limpias del tema.
- Revisa los módulos de pago y sus configuraciones.
- Contacta con el proveedor de la pasarela de pago si existe la posibilidad de que se hayan capturado datos bancarios.
- Cambia las credenciales comprometidas y solicita una revisión integral de la tienda.
No basta con restaurar el botón original. Hay que averiguar cómo se introdujo el código malicioso y comprobar si ha afectado a otros archivos o a la información de los clientes.
Si existe una posible exposición de datos personales o de pago, el responsable de la tienda debe evaluar el incidente y determinar las actuaciones y notificaciones que correspondan legalmente.
5. Redirecciones hacia páginas fraudulentas
Otra intrusión habitual consiste en modificar la tienda para que los visitantes terminen en páginas externas no autorizadas.
Estas redirecciones pueden dirigir a los clientes hacia webs fraudulentas, publicidad engañosa, formularios que imitan páginas legítimas o sitios que distribuyen contenido malicioso. En ocasiones, el comportamiento solo se produce desde dispositivos determinados o cuando el visitante llega desde un buscador.
Cómo detectar una redirección maliciosa
- La tienda abre dominios desconocidos.
- Los clientes informan de páginas extrañas al intentar comprar.
- Aparecen ventanas emergentes que antes no existían.
- La tienda se comporta de forma diferente en distintos dispositivos.
- Se detectan cambios inesperados en las plantillas o los archivos JavaScript.
Cómo solucionarlo
Investiga el origen de la redirección antes de modificar archivos indiscriminadamente.
Revisa el tema activo, los módulos instalados, las reglas de redirección del servidor y los archivos modificados recientemente. Si el origen está en la base de datos, también será necesario analizar los registros afectados.
Una vez identificado el código malicioso, elimínalo o restaura los archivos desde fuentes limpias, corrige la vulnerabilidad y comprueba el proceso de compra desde distintos dispositivos.
6. Creación de empleados fraudulentos y cambios de permisos
Si un atacante consigue acceso al panel de administración, puede crear cuentas nuevas o modificar los permisos de los empleados existentes. De esta forma, puede conservar el acceso incluso después de que el propietario cambie su contraseña.
Qué debes revisar
En la sección de empleados del back office, comprueba:
- Si existen cuentas que no reconoces.
- Si se han modificado los perfiles de acceso.
- Si hay usuarios con permisos superiores a los necesarios.
- Si siguen activas cuentas de antiguos empleados o proveedores.
- Si los cambios coinciden con las intervenciones realizadas por tu equipo.
Cómo solucionarlo
Desactiva o elimina las cuentas fraudulentas después de comprobar que no son legítimas. Revisa también los permisos de los empleados y limita cada perfil a las funciones necesarias.
Si una cuenta administrativa ha sido comprometida, investiga qué acciones se han realizado desde ella. Es posible que se hayan instalado módulos, modificado archivos o cambiado la configuración de pago.
Por último, cambia las credenciales afectadas y revisa los registros de actividad disponibles.
7. Inyección de código y manipulación de la base de datos
PrestaShop utiliza una base de datos para almacenar información sobre productos, clientes, pedidos, empleados y configuración.
Una vulnerabilidad de inyección SQL puede permitir que un atacante manipule consultas a la base de datos cuando una aplicación no valida adecuadamente los datos recibidos. El impacto depende del fallo y de los permisos disponibles. También es posible que un atacante que ya ha conseguido acceso modifique directamente la información almacenada.
Síntomas de una posible manipulación
- Aparecen productos o categorías que nadie ha creado.
- Se han cambiado los precios o las descripciones.
- Se detectan enlaces sospechosos en las páginas.
- Existen cambios en las cuentas de clientes o empleados.
- Los pedidos muestran comportamientos que no corresponden con las operaciones reales.
- Se encuentran scripts o contenidos desconocidos en campos de la base de datos.
Cómo solucionarlo
Primero, identifica si el origen está en un módulo, un desarrollo personalizado, una cuenta comprometida u otra vulnerabilidad.
Después, actualiza o corrige el componente afectado, analiza los registros modificados y restaura los datos legítimos cuando sea necesario.
Antes de restaurar una copia completa, comprueba qué pedidos y cambios legítimos se han producido desde la fecha de esa copia. Una recuperación mal planificada puede provocar la pérdida de información comercial importante.
8. Spam SEO y contenido fraudulento
Algunas intrusiones pretenden aprovechar la reputación de una tienda para posicionar páginas que promocionan productos, servicios o enlaces ajenos al negocio. El atacante puede insertar contenido oculto, modificar títulos, crear páginas fraudulentas o alterar los enlaces internos.
Cómo identificar el spam SEO
- Aparecen URL que no corresponden al catálogo.
- Los buscadores muestran títulos extraños.
- Se detectan enlaces comerciales desconocidos.
- Hay modificaciones en las plantillas o en el contenido de las páginas.
- Se generan páginas que no aparecen en el catálogo del back office.
Cómo solucionarlo
Localiza las páginas y los archivos afectados, identifica cómo se ha insertado el contenido y elimina las modificaciones fraudulentas.
También debes revisar los módulos, los permisos, las cuentas administrativas y los archivos de la tienda. Si no se corrige el origen, las páginas eliminadas podrían volver a aparecer.
Cuando la tienda esté limpia, revisa las herramientas para webmasters utilizadas y solicita la retirada o actualización de las URL fraudulentas cuando sea necesario.
9. Vulnerabilidades del servidor PHP
No todos los ataques se originan en PrestaShop. La tienda depende de tecnologías como PHP, el servidor web y la base de datos, y una vulnerabilidad en cualquiera de ellas puede poner en riesgo la aplicación.
En octubre de 2026 se publicaron correcciones para vulnerabilidades críticas del motor PHP conocidas como php2shell. Estos fallos afectan a PHP, no específicamente al código de PrestaShop, por lo que actualizar únicamente la tienda o sus módulos no corrige el problema del servidor.
La exposición real depende de la versión de PHP, la configuración del servidor y las condiciones necesarias para aprovechar la vulnerabilidad.
Cómo proteger la tienda
- Comprueba qué versión de PHP utiliza el alojamiento.
- Consulta los avisos oficiales de seguridad correspondientes.
- Actualiza PHP a una versión corregida y compatible con tu instalación de PrestaShop.
- Verifica la compatibilidad del tema y los módulos antes de realizar el cambio en producción.
- Solicita al proveedor de alojamiento que revise la configuración si no puedes gestionar PHP directamente.
- Comprueba los registros del servidor si existen indicios de actividad sospechosa.
Si la tienda utiliza una versión antigua de PrestaShop, puede ser necesario planificar una actualización o migración para mantener la compatibilidad con versiones de PHP que reciben soporte de seguridad.
10. Robo de credenciales FTP, SFTP o del alojamiento
Una intrusión también puede comenzar fuera de PrestaShop. Si un atacante obtiene las credenciales del alojamiento, puede modificar directamente los archivos de la tienda y acceder a información que no debería consultar. En estos casos, cambiar únicamente la contraseña del back office no resuelve el problema.
Cómo recuperar el control
- Cambia las contraseñas comprometidas.
- Revisa las cuentas FTP, SFTP y las cuentas de administración del alojamiento.
- Revoca accesos de antiguos proveedores o empleados.
- Comprueba los registros de acceso disponibles.
- Inspecciona los archivos de la tienda y la configuración del servidor.
- Revisa las credenciales de la base de datos si también pueden estar comprometidas.
Si se modifican las credenciales de la base de datos, recuerda actualizar la configuración correspondiente de PrestaShop y verificar que la tienda sigue conectándose correctamente.
11. Qué hacer si tu tienda PrestaShop ha sido atacada
Cuando existen indicios de una intrusión, es importante actuar de forma ordenada. Una limpieza precipitada puede destruir evidencias, dejar archivos maliciosos sin detectar o provocar la pérdida de pedidos.
Paso 1. Contener el incidente
Si el ataque continúa, solicita al proveedor de alojamiento que valore aislar la tienda o limitar temporalmente el acceso. Si hay riesgo para los datos de pago, contacta también con el proveedor de pagos.
Paso 2. Conservar evidencias
Guarda los registros disponibles y una copia de los archivos y de la base de datos afectados. Protege esas copias y no las utilices para restaurar directamente una instalación comprometida.
Paso 3. Identificar el origen
Determina si el acceso se produjo mediante una contraseña robada, un módulo vulnerable, un archivo PHP malicioso, una vulnerabilidad del servidor u otra vía.
Paso 4. Limpiar la tienda
Compara los archivos con versiones originales, elimina las modificaciones maliciosas confirmadas y restaura los componentes afectados desde fuentes fiables.
Paso 5. Cambiar credenciales y cerrar accesos
Actualiza las contraseñas comprometidas y revisa las cuentas administrativas, los accesos al alojamiento y las credenciales de la base de datos.
Paso 6. Verificar el proceso de compra
Comprueba el catálogo, las cuentas de clientes, los pedidos y los métodos de pago. Realiza pruebas controladas para asegurarte de que las operaciones funcionan correctamente y no se producen redirecciones inesperadas.
Paso 7. Evaluar las obligaciones legales
Si existe una posible filtración de datos personales o información de pago, evalúa el alcance del incidente y las obligaciones de notificación que puedan corresponder. En caso de duda, solicita asesoramiento especializado.
12. Cómo prevenir nuevas intrusiones en PrestaShop
La prevención reduce el riesgo de que un atacante consiga acceso y ayuda a detectar rápidamente cualquier comportamiento anómalo. Estas son algunas de las medidas más importantes:
- Mantener PrestaShop actualizado: instala las versiones de seguridad compatibles con tu tienda.
- Actualizar los módulos: presta especial atención a las extensiones que intervienen en pagos, clientes y autenticación.
- Revisar los temas: utiliza versiones mantenidas y comprueba los cambios en sus plantillas.
- Proteger las cuentas: emplea contraseñas únicas y elimina los accesos que ya no sean necesarios.
- Limitar los permisos: cada empleado debe tener acceso únicamente a las funciones que necesita.
- Proteger el alojamiento: mantén actualizados PHP y los demás componentes del servidor.
- Realizar copias de seguridad: conserva copias recientes de los archivos y la base de datos en una ubicación protegida.
- Comprobar los pagos: revisa periódicamente que los botones y las redirecciones corresponden a los proveedores legítimos.
- Supervisar los cambios: investiga la aparición de archivos, módulos o cuentas que nadie reconoce.
- Evitar permisos inseguros: no utilices permisos excesivamente abiertos como 777; consulta la configuración recomendada por tu proveedor.
- Probar las restauraciones: asegúrate de que las copias de seguridad se pueden recuperar correctamente.
Ninguna medida garantiza una seguridad absoluta. La protección de una tienda depende de combinar actualizaciones, buenas prácticas de acceso, supervisión y un procedimiento de recuperación probado.
Conclusión: la seguridad es esencial para cualquier tienda PrestaShop
Las intrusiones en PrestaShop pueden provocar consecuencias que van mucho más allá de una página web caída. Un atacante puede manipular los pagos, robar información, alterar los pedidos, instalar archivos maliciosos o aprovechar una vulnerabilidad del servidor.
Por eso, la solución no consiste únicamente en cambiar una contraseña o eliminar un módulo sospechoso. Es necesario identificar el origen del incidente, limpiar los archivos afectados, corregir las vulnerabilidades y comprobar que no quedan accesos no autorizados.
Para una tienda online, mantener la seguridad es también proteger la confianza de los clientes y la continuidad del negocio.
En Solusen podemos ayudarte a revisar la seguridad de tu tienda PrestaShop, investigar comportamientos sospechosos y recuperar una web afectada por una intrusión. Actuar a tiempo puede reducir el impacto de un incidente y evitar que un problema vuelva a repetirse.